Aidas Užkuraitis
Lietuvoje nutekėjo daugiau nei pusės milijono žmonių duomenys: tyrimas atskleidė rimtas saugumo spragas
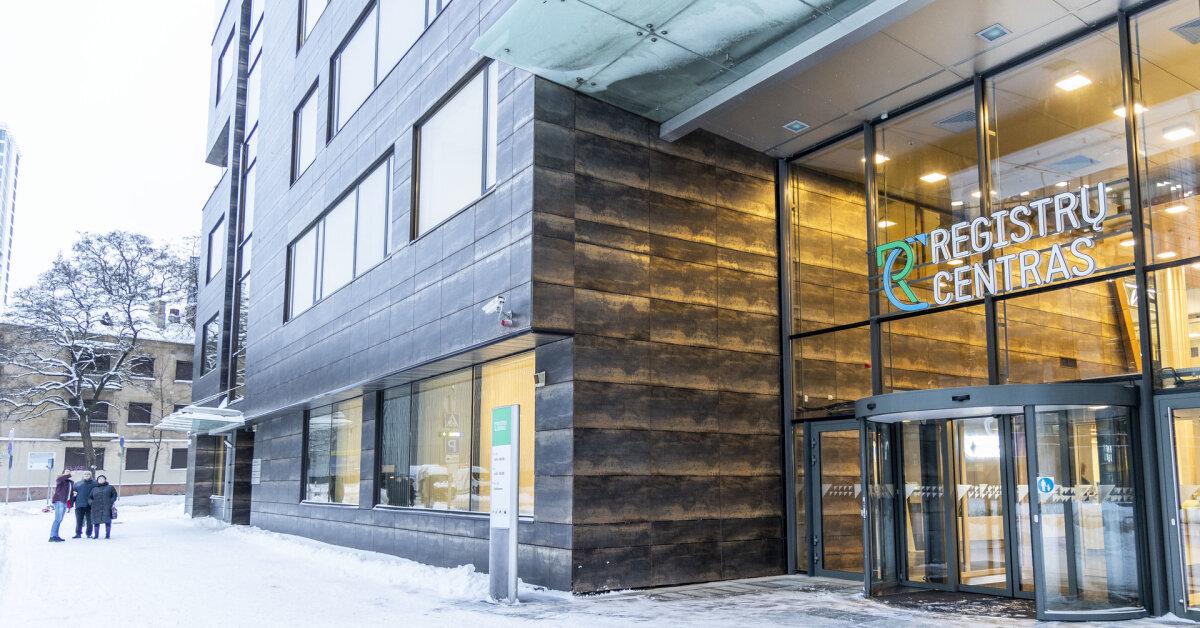
Vienas didžiausių asmens duomenų saugumo incidentų Lietuvoje sulaukė naujų išvadų. Paaiškėjo, kad neteisėtai prieigą prie valstybės registrų gavę asmenys pasiekė beveik 679 tūkstančius nekilnojamojo turto registro išrašų, susijusių su daugiau kaip 538 tūkstančiais žmonių. Valstybinė duomenų apsaugos inspekcija nustatė rimtų saugumo trūkumų keliose valstybės institucijose. Dabar dviem iš jų gresia administracinės baudos.
Tyrimo rezultatai atskleidė tikrąjį incidento mastą
Spalio 16 dieną Valstybinė duomenų apsaugos inspekcija (VDAI) paskelbė baigusi tyrimus dėl neteisėtos prieigos prie Registrų centro valdomų duomenų.
Oficialios išvados patvirtino, kad incidento mastas buvo itin didelis.
Neteisėtos prieigos metu buvo paveikti 678 976 Nekilnojamojo turto registro išrašai, susiję su 538 226 asmenimis.
Be to, buvo pasiekti 33 Juridinių asmenų registro išrašai, susiję su 66 asmenimis.
Šie skaičiai svarbūs todėl, kad vienam žmogui gali priklausyti keli nekilnojamojo turto objektai, todėl registro išrašų skaičius yra didesnis nei paveiktų asmenų.
Tyrimas taip pat parodė, kad problema kilo ne dėl vienos atskiros klaidos.
Nustatyti trūkumai buvo susiję su kelių institucijų taikytomis saugumo priemonėmis.
Kaip pašaliniai asmenys pateko į valstybės registrus?
Incidentas prasidėjo nuo neteisėtos prieigos prie dviejų Migracijos departamento darbuotojų elektroninio pašto paskyrų.
Trečiosios šalys, perėmusios šias paskyras, įgijo galimybę pasiekti Nekilnojamojo turto ir Juridinių asmenų registrus.
Tai atskleidė svarbią problemą: vienos institucijos paskyrų saugumo pažeidimas gali paveikti ir kitose valstybės informacinėse sistemose saugomus duomenis.
Valstybinė duomenų apsaugos inspekcija vertino ne tik tai, kaip buvo prisijungta prie paskyrų, bet ir kokios apsaugos priemonės turėjo užkirsti kelią tolesnei neteisėtai prieigai.
Tyrimo metu nustatyta, kad dalies būtinų kontrolės priemonių nebuvo arba jos buvo nepakankamos.
Registrų centre aptiktos rimtos spragos
Vienos svarbiausių išvadų susijusios su Registrų centro saugumo sistemomis.
VDAI nustatė, kad prieigai prie Nekilnojamojo turto ir Juridinių asmenų registrų nebuvo taikomas kelių veiksnių tapatybės patvirtinimas.
Tai reiškia, kad prisijungimo apsauga nebuvo papildyta dar vienu nepriklausomu patvirtinimo būdu.
Taip pat nustatyta, kad nebuvo taikomas IP adresų filtravimas.
Nepakankama buvo ir slaptažodžių kontrolė bei naudotojų atliekamų užklausų stebėsena.
Šios priemonės svarbios siekiant laiku pastebėti neįprastus prisijungimus ir riboti galimybes pasinaudoti neteisėtai gautais prisijungimo duomenimis.
Inspekcija konstatavo, kad Registrų centras neužtikrino tinkamos prieigos valdymo kontrolės.
Kodėl gyventojai nebuvo informuoti anksčiau?
Tyrime išryškėjo ir kita svarbi problema – informavimo apie incidentą terminai.
VDAI nustatė, kad Registrų centras apie duomenų saugumo pažeidimą laiku nepranešė nei priežiūros institucijai, nei paveiktiems asmenims.
Tai ypač svarbu, nes žmonės, kurių duomenys galėjo būti pasiekti, turi galėti laiku įvertinti galimą riziką.
Pavyzdžiui, žinodami apie incidentą, jie gali atidžiau vertinti įtartinus laiškus, skambučius ar mėginimus išgauti papildomą asmeninę informaciją.
Anksčiau viešumoje buvo kilę klausimų, ar informacijos paskelbimas nebuvo atidėtas dėl teisėsaugos atliekamo tyrimo.
Tačiau VDAI nustatė, kad Registrų centras pažeidė ir pranešimo apie duomenų saugumo incidentą reikalavimus.
Pažeidimų nustatyta ir kitose institucijose
Tyrimas neapsiribojo vien Registrų centru.
VDAI nustatė, kad Informatikos ir ryšių departamentas neužtikrino tinkamos elektroninio pašto sistemos prieigos kontrolės.
Darbuotojų paskyroms nebuvo taikomas kelių veiksnių tapatybės patvirtinimas, taip pat trūko papildomų apsaugos priemonių.
Inspekcijos vertinimu, nebuvo tinkamai įvertinta rizika, kad paskyros gali būti perimtos.
Pažeidimas nustatytas ir Migracijos departamente.
Ši institucija, prašydama suteikti darbuotojams prieigą prie registrų, nenurodė konkrečių išorinių IP adresų, iš kurių bus jungiamasi.
Dėl to nebuvo panaudotos visos galimos neteisėtos prieigos riziką mažinančios priemonės.
Vis dėlto VDAI pažymėjo, kad šis Migracijos departamento trūkumas pats savaime nesudarė galimybės neteisėtai prieigai.
Dviem institucijoms gresia baudos
Įvertinusi nustatytus pažeidimus, Valstybinė duomenų apsaugos inspekcija priėmė sprendimus dėl tolesnių poveikio priemonių.
Registrų centro ir Informatikos ir ryšių departamento atžvilgiu nuspręsta pradėti administracinių baudų skyrimo procedūrą.
Tai reiškia, kad galutinis baudų dydis dar nėra nustatytas.
Migracijos departamentui skirta kita poveikio priemonė – papeikimas.
Spalio 22 dieną Migracijos departamentas pranešė, kad inspekcijos sprendimo ir jam skirto papeikimo teismui neskųs.
Tačiau kitų institucijų atžvilgiu pradėtos procedūros dar turi būti užbaigtos.
Todėl kol kas būtų netikslu skelbti, kad Registrų centrui jau paskirta konkretaus dydžio bauda.
Ką nusikaltėliai gali padaryti su tokiais duomenimis?
Didelio masto asmens duomenų nutekėjimas gali padidinti įvairių sukčiavimo bandymų riziką.
Piktavaliai gali mėginti panaudoti informaciją apie žmogų tam, kad jų siunčiami pranešimai atrodytų įtikinamesni.
Pavyzdžiui, sukčius gali prisistatyti valstybės institucijos, banko ar kitos organizacijos darbuotoju.
Žinodamas tam tikras žmogaus asmenines aplinkybes, jis gali bandyti įtikinti, kad skambutis ar laiškas yra tikras.
Vis dėlto svarbu pabrėžti, kad pats duomenų pasiekimo faktas nereiškia, jog kiekvienas paveiktas žmogus jau tapo sukčiavimo auka.
Taip pat nėra pagrindo teigti, kad visi pasiekti duomenys buvo panaudoti nusikalstamais tikslais.
Konkrečias galimas pasekmes turi nustatyti kompetentingos institucijos.
Ką dabar turėtų žinoti gyventojai?
Po incidento VDAI paskelbė rekomendacijas gyventojams.
Pirmiausia patariama ypač atsargiai vertinti netikėtus skambučius, elektroninius laiškus ir SMS žinutes, kuriose prašoma pateikti asmens duomenis.
Sukčiai gali apsimesti Registrų centro, bankų, policijos ar kitų institucijų atstovais.
Tačiau oficialios institucijos neprašo telefonu ar žinutėmis atskleisti banko slaptažodžių, prisijungimo kodų arba patvirtinti nežinomų finansinių operacijų.
Taip pat rekomenduojama naudoti unikalius slaptažodžius ir, kur įmanoma, įjungti dviejų veiksnių autentifikavimą.
Gyventojams patariama stebėti banko sąskaitų operacijas ir atidžiau vertinti neįprastus pranešimus apie jų vardu sudaromas sutartis ar finansinius įsipareigojimus.
Pastebėjus įtartiną veiklą, reikėtų išsaugoti susirašinėjimus ir kitus įrodymus bei kreiptis į atsakingas institucijas.
Ar valstybės registrai dabar saugūs?
VDAI paskelbtos išvados apibūdina tyrimo metu nustatytus saugumo trūkumus.
Tačiau vien iš jų negalima spręsti, kad šiuo metu visi registrai tebėra pažeidžiami tais pačiais būdais.
Tam reikėtų naujausių techninių patikrinimų ir informacijos apie įdiegtas papildomas saugumo priemones.
Kartu tyrimo rezultatai rodo, kad valstybės informacinių sistemų saugumas priklauso ne vien nuo duomenų saugojimo vietos.
Ne mažiau svarbu kontroliuoti, kas gali prie duomenų prisijungti, kokiais būdais tikrinama tapatybė ir kaip greitai pastebimi įtartini veiksmai.
Vienas incidentas – pamoka visoms institucijoms
Ši istorija atskleidė, kaip vienos organizacijos darbuotojų paskyrų perėmimas gali sukelti didelio masto problemų visoje tarpusavyje susietų informacinių sistemų grandinėje.
Tyrimo išvadose minimos kelios skirtingos institucijos, tačiau kiekvienos jų atsakomybė vertinama atskirai.
Registrų centrui nustatyti prieigos kontrolės ir informavimo trūkumai.
Informatikos ir ryšių departamentui – elektroninio pašto paskyrų saugumo problemos.
Migracijos departamentui – neišnaudotos papildomos riziką mažinančios priemonės.
Daugiau nei 538 tūkstančiai paveiktų žmonių – skaičius, parodantis, kokias pasekmes gali turėti nepakankama valstybės informacinių sistemų apsauga. Dabar svarbiausias klausimas ne tik tai, kokios baudos bus paskirtos, bet ir ar bus užtikrinta, kad panašus incidentas nepasikartotų.